它解决什么问题
让 AI 执行带密码的命令,而密码不进入对话、日志与历史。
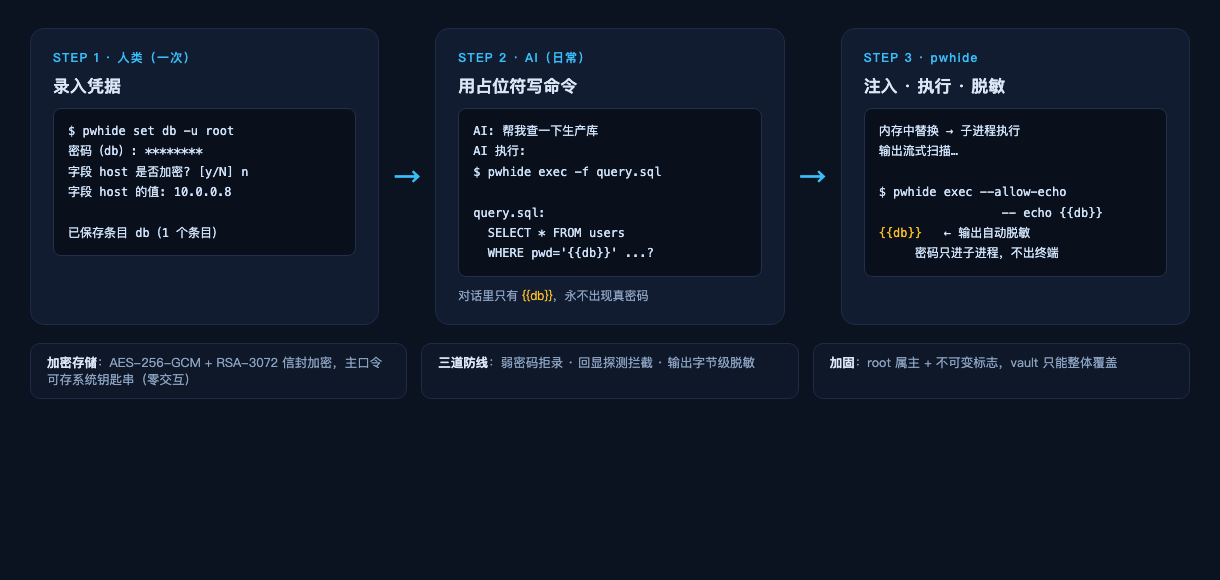
密码以 AES-256-GCM + RSA-3072 信封加密存于本地;主口令可存系统钥匙串实现零交互。
五分钟上手
四条命令完成从初始化到交给 AI。
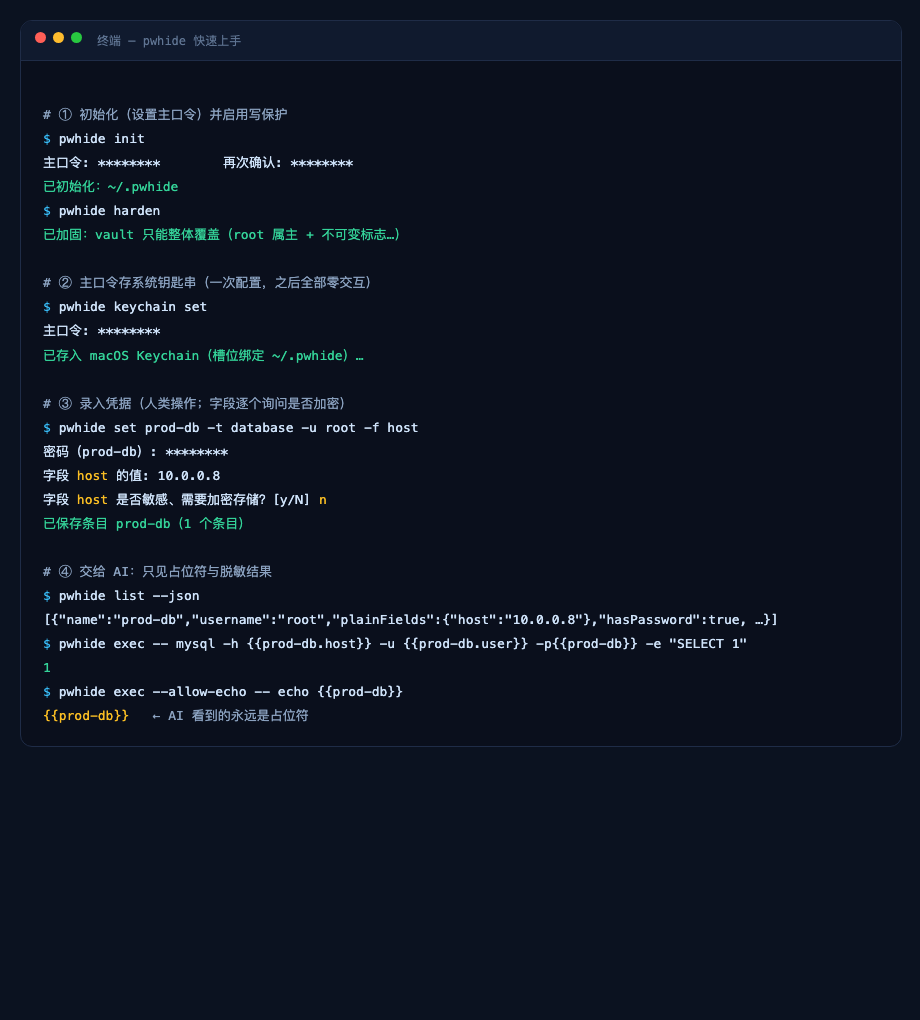
AI 侧配置一次即可:把可见性契约写进 AGENTS.md,或安装内置 Skill(skills/pwhide/install.sh)。
Windows 可视化界面(可选)
win-x64 压缩包内置 PwHide.Gui.exe:解锁后可视化列出、新建与删除条目(字段逐个选加密/明文、弱密码警告、占位符查看)。与 CLI 共用同一加密库,两边实时同步。边界:仅条目管理;执行/换口令/加固/钥匙串仍在 CLI。
文件流转发(管道)
stdin 逐字节转发给子进程;输出二进制安全(gzip -c 文件 > out.gz 可用),规则激活时照常脱敏。-f - 从管道读脚本。stdin 被管道占用时主口令须来自钥匙串/环境变量/文件(pwhide 会明确报错指路而非吞数据)。注意:占位符只在 argv/脚本中替换,管道数据不替换;不要把密码管道进来。
人工核验通道
确认存的密码是对的——AI 无法触达。
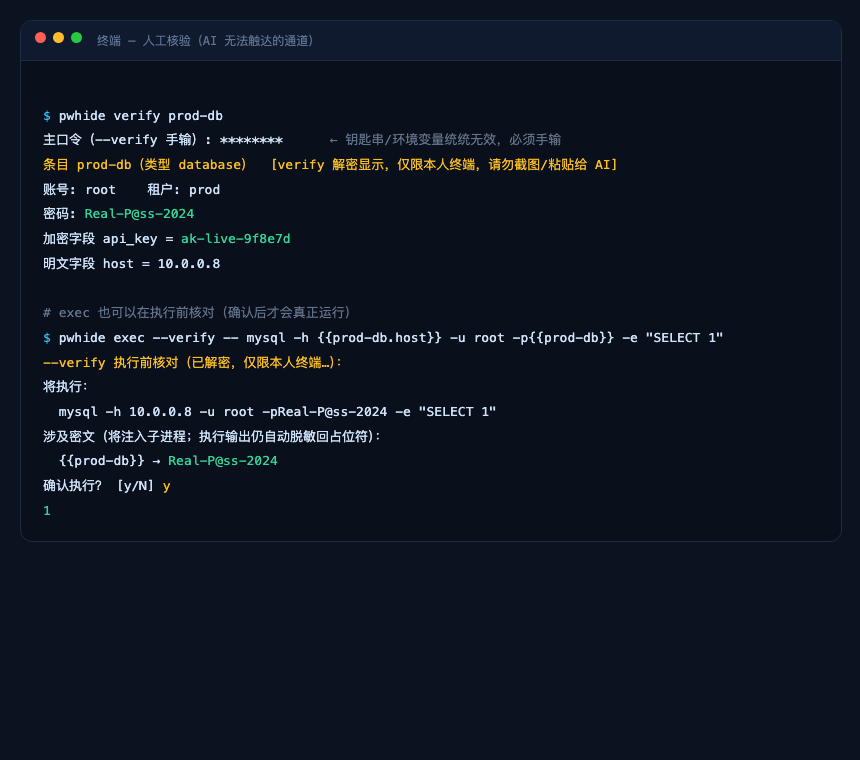
pwhide verify 条目 与 exec --verify 只在真实交互终端可用,强制手输主口令;被 AI 调用直接拒绝。
Windows 编码:为什么一直乱码,现在怎么解决
cmd 的 OEM 代码页(GBK)+ PowerShell 的 [Console]::OutputEncoding + 管道重定向换解码器——同一份输出,消费方不同结果不同。0.7+ 按句柄类型自动适配;仍不对时 doctor --output-encoding 一条命令全局兜底。
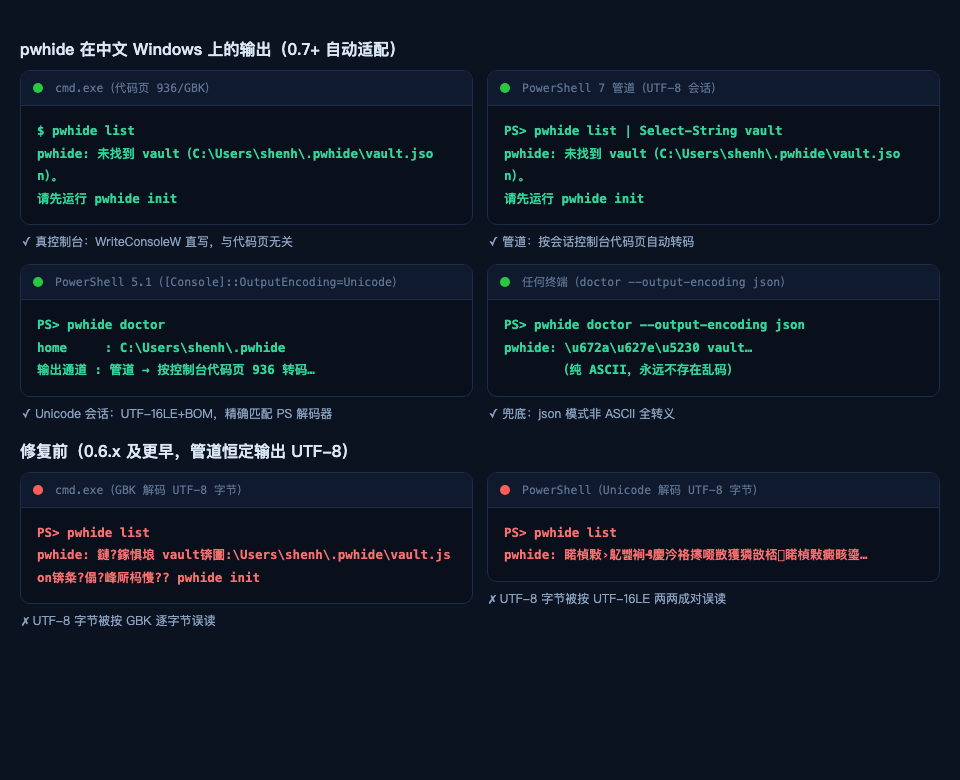
字节级验证报告
真实二进制产出 × Windows 各解码器精确还原,验证脚本随仓库提供(scripts/encoding-visual-proof.py)。
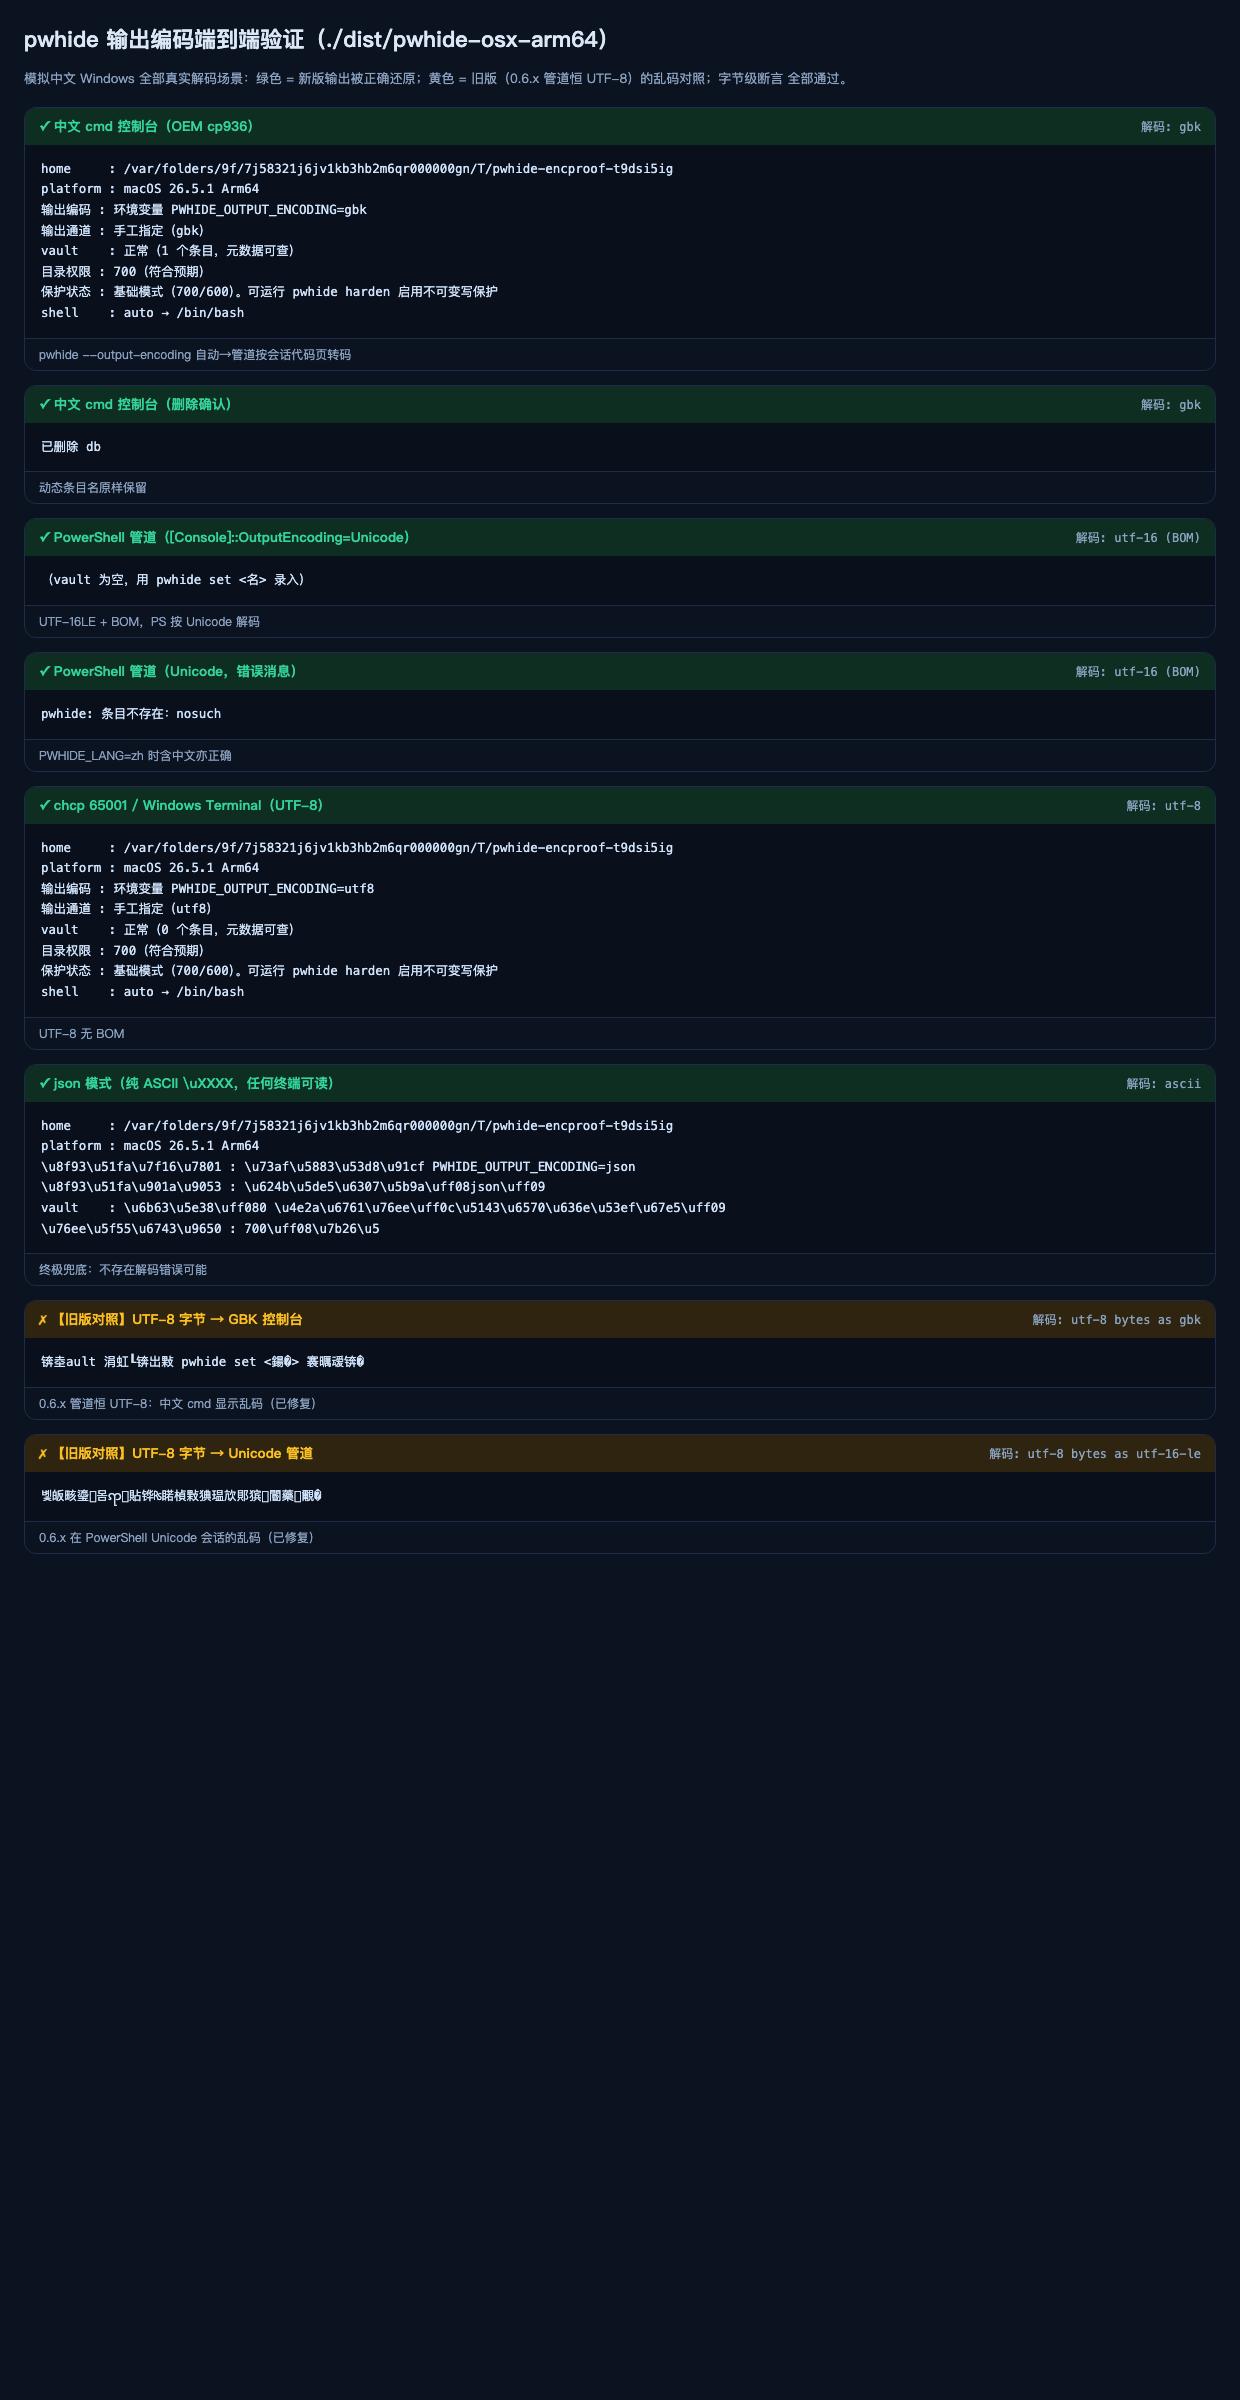
Markdown 版:guide.zh-CN.md(GitHub 可直接看图)